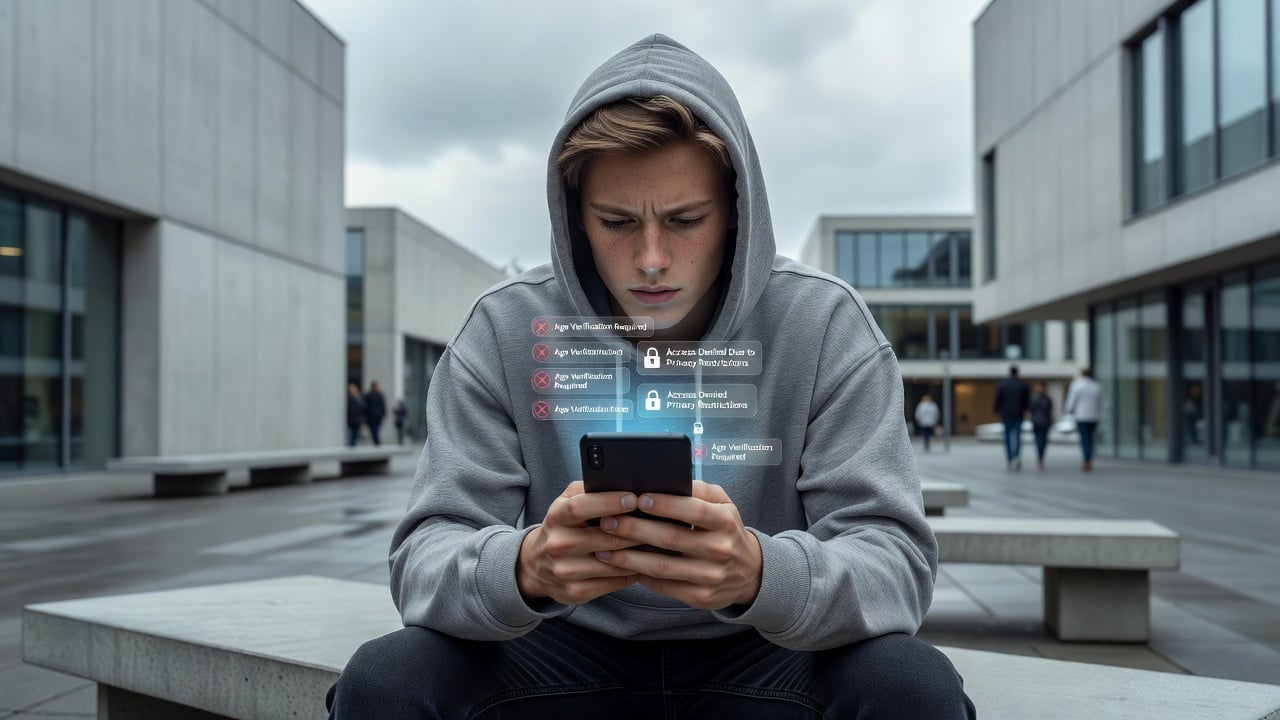
De EU Commissie heeft vorige week een wetsontwerp gepresenteerd om de toegang van jongeren tot het internet te beperken. Dit zal echter hoge kosten met zich meebrengen: het zal online diensten achter leeftijdspoorten plaatsen, het gebruik van opdringerige leeftijdsverificatie uitbreiden en de privacy van alle gebruikers ondermijnen.
De EU Kids Act beoogt kinderen te beschermen tegen risico's verbonden aan sociale media, videogames en AI-systemen door leeftijd gebaseerde toegangsregels, veiligheidseisen en sterkere handhavings- en toezichtsmaatregelen in te voeren. Het presenteert zich als een uitbreiding van de Digital Services Act (DSA) en zet enkele veiligheidsmaatregelen uit de niet-bindende DSA-richtlijnen voor de bescherming van minderjarigen om in "harde wet".
Het voorstel is opgebouwd rond de volgende elementen: een sociale media leeftijd "vertraging", veiligheid door ontwerp, leeftijdswaarborging en ouderlijke verantwoordelijkheid, en sterke handhaving. Elk van deze maatregelen is zorgwekkend.
Verplichte leeftijdspoorten voor sociale media en video-sharing platforms
Na advies van een expertpanel zou het voorstel een gefaseerde toegang creëren tot sociale media en video-sharing platforms die als risicovol worden beschouwd – een drempel die eenvoudig wordt gehaald door te vertrouwen op gepersonaliseerde aanbevelingssystemen of het aanbieden van "ononderbroken contentconsumptie": geen service-accounts voor kinderen onder de 13; beperkte accounts onder strenge ouderlijk toezicht van 13 tot 15; en autonome accounts in een veilig-door-ontwerp omgeving van 15 tot 18. Volledige online toegang is daarom voorbehouden aan volwassenen.
Hoe ze ook worden ontworpen, leeftijdspoorten ondermijnen burgerlijke vrijheden, verminderen veiligheid en creëren barrières voor toegang tot het internet, vaak ten koste van gemarginaliseerde groepen.
Als dit complex klinkt en als een compliance-nachtmerrie, dan is dat omdat het dat is. De toegang vertraging gaat gepaard met privacy-intrusieve leeftijdsverificatie over de hele linie, gebaseerd op het EU-leeftijdsverificatieschema. Voor tieners betekent deze wet aanzienlijke controle in handen van hun ouders, die accounts moeten aanmaken en moeten bewijzen dat ze daadwerkelijk ouders zijn, wat nog een problematische verificatielaag toevoegt.
Eerlijk gezegd lijkt de geleidelijke aanpak van de Kids Act tenminste ontworpen met enige proportionaliteitsoverwegingen, in plaats van een algeheel verbod op sociale media op te leggen. Vorige maand verklaarde een Franse rechtbank dergelijke ongedifferentieerde verboden ongrondwettelijk. De EU Kids Act maakt onderscheid tussen leeftijdsgroepen en bepaalde diensten en volgt een risicogebaseerde aanpak. Dit betekent bijvoorbeeld dat leeftijdsverificatie niet vereist is voor bestaande accounts als de provider met een "hoge mate van vertrouwen" kan vaststellen dat de gebruiker boven de leeftijdsdrempel zit – een vaag gespecificeerde standaard.
Toch dekt de wet nog steeds ongedifferentieerd sociale media en video-sharing, waarbij vrijwel alle mainstream diensten onder het voorstel vallen. De brede reikwijdte staat ook ongemakkelijk tegenover het gebruik van leeftijd drempels, die een botte proxy voor volwassenheid blijven. Bovendien besteedt de EU Kids Act door de zware focus op veiligheid en schade weinig aandacht aan de privacy- en vrijheid van meningsuiting rechten van gebruikers, evenals het recht van kinderen zelf om toegang te krijgen tot informatie en online deel te nemen. Hoe ze ook worden ontworpen, leeftijdspoorten ondermijnen burgerlijke vrijheden, verminderen veiligheid en creëren barrières voor toegang tot het internet, vaak ten koste van gemarginaliseerde groepen. Ze creëren ook een krachtige infrastructuur voor controle en versterken de macht van big tech verder.
Het voorstel vrijwaart non-profit encyclopedieën, wetenschappelijke repositories en educatieve diensten, evenals open-source software-ontwikkel- en deelplatforms. Er zijn echter geen uitzonderingen voorzien voor kleine en middelgrote ondernemingen, wat alleen de dominantie zal bevorderen van techbedrijven met veel middelen die al investeerden in soortgelijke maatregelen. En we weten dat de meeste bedrijven er goed aan doen om veilig te spelen en privacy-onvriendelijke leeftijdcontroles over hun platforms te gebruiken.
Veiligheid door ontwerp over gedekte diensten
De tweede pijler van het voorstel, "veiligheid door ontwerp", werpt een breder net uit. Het geldt over sociale media, video-sharing, online games, AI companions, chatbots en zelfs app stores – met wisselende eisen. Providers moeten over het algemeen kindveilige ontwerp de standaard maken en kunnen alleen van de eisen afwijken als ze leeftijdswaarborging gebruiken om vast te stellen dat de gebruiker een volwassene is.
Bijvoorbeeld, regels over verslavende functies zoals oneindig scrollen, veilige accountinstellingen en meer keuze over aanbevelingssystemen moeten een veilige internetervaring bieden aan jongeren. Wat betreft AI companions en chatbots vereist het voorstel dat bedrijven hun diensten ontwerpen om de blootstelling van minderjarigen aan emotionele afhankelijkheden en schadelijke interacties te verminderen. Online games worden ook gedekt: ze moeten komen met contactbeschermingen. De wet maakt app stores ook de poortwachter voor leeftijdsgeschikte toegang, gebaseerd op een leeftijdssysteem.
Het venijn van deze maatregelen zit in de details, maar ze roepen allemaal fundamentele rechten zorgen op en sommige lijken slecht geschikt, of helemaal niet, voor de gedecentraliseerde architectuur van de Fediverse. De eis voor zeer grote online platforms om nalevingsplannen op te stellen voordat ze nieuwe diensten uitrollen, roept extra vragen op over de risico's van het transplanteren van productveiligheidsdoctrines van conformiteit en risicobeheersing in spraakregulering. Beslissen wat "veilig" is kan gemakkelijk een vraag worden van welke content mensen kunnen benaderen of delen.
Volgende stappen
Door te kiezen om al deze aspecten te reguleren via de Kids Act creëert de Commissie niet alleen een privacy-mijnenveld, maar vermengt het ook de digitale eerlijkheidsagenda met de meer fundamentele-rechten zware vragen van leeftijdswaarborging en toegang tot informatie. Een ongelukkige beleidskeuze die goedbedoelde inspanningen om manipulatieve en verslavende ontwerppraktijken in te perken zal politiseren (lees onze positie over de DFA).
Het spreekt boekdelen dat de Kids Act niet door een volledig effectbeoordelingsproces is gegaan, wat doorgaans een systemische check van alternatieve beleidsopties en stakeholderconsultaties zou vereisen. Vooruitkijkend roepen we de EU-wetgevers op om de tanden te trekken uit de meest schadelijke suggesties en ervoor te zorgen dat de nieuwe maatregelen de fundamentele rechten van alle gebruikers niet uithollen.
Originele auteur: Christoph Schmon | Bron: EFF
 1901.884 SRY